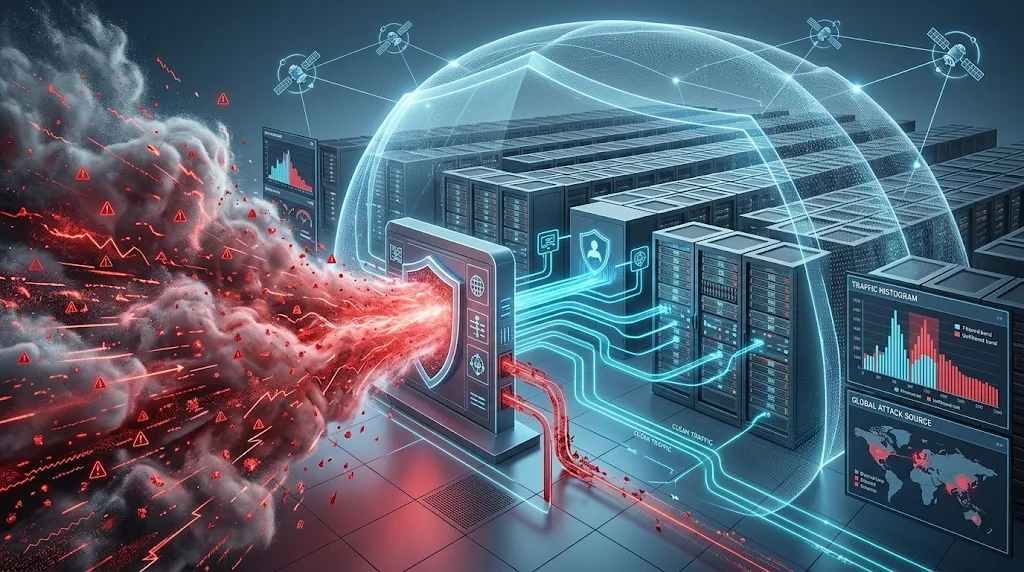
Ketersediaan server merupakan salah satu faktor penting dalam menjaga stabilitas platform permainan slot digital. Infrastruktur server harus mampu menangani permintaan pengguna secara konsisten. Namun, peningkatan lalu lintas yang tidak wajar dapat mengganggu kinerja layanan.
Salah satu ancaman yang perlu diantisipasi adalah Distributed Denial of Service (DDoS). Serangan ini bertujuan membebani sistem dengan lalu lintas atau permintaan dalam jumlah besar. Akibatnya, layanan dapat mengalami perlambatan hingga tidak dapat diakses.
Untuk mengurangi risiko tersebut, pengembang menerapkan proteksi DDoS sebagai bagian dari strategi keamanan infrastruktur. Berikut ini akan membahas tentang Mengenal Proteksi DDoS pada Infrastruktur Platform Permainan Slot.
Mengenal Serangan DDoS
Distributed Denial of Service merupakan serangan yang melibatkan banyak sumber untuk mengirimkan lalu lintas menuju target secara bersamaan. Sumber tersebut sering berasal dari perangkat yang telah dikendalikan melalui jaringan botnet.
Tujuan utamanya adalah menghabiskan kapasitas jaringan, sumber daya server, atau kemampuan aplikasi dalam memproses permintaan. Ketika kapasitas tersebut terlampaui, pengguna yang sah dapat mengalami gangguan akses.
Dalam lingkungan platform permainan slot digital, serangan DDoS dapat memengaruhi layanan autentikasi, API, dan komunikasi antarkomponen aplikasi. Dampaknya bergantung pada bagian infrastruktur yang menjadi sasaran.
Jenis Serangan DDoS pada Infrastruktur Server
Serangan DDoS memiliki beberapa karakteristik berdasarkan lapisan jaringan dan metode yang digunakan. Memahami perbedaannya membantu pengembang menentukan strategi perlindungan.
1. Volumetric Attack
Serangan volumetrik berusaha memenuhi kapasitas jaringan dengan mengirimkan lalu lintas dalam volume sangat besar. Akibatnya, koneksi menuju server dapat mengalami kemacetan.
Jenis serangan ini biasanya diukur menggunakan satuan bit per detik. Perlindungannya membutuhkan kapasitas jaringan yang memadai serta penyaringan lalu lintas sebelum mencapai infrastruktur utama.
2. Protocol Attack
Protocol attack menargetkan mekanisme komunikasi jaringan. Serangan ini dapat mengeksploitasi keterbatasan perangkat jaringan atau proses pengelolaan koneksi.
Salah satu contohnya adalah SYN flood. Serangan tersebut memanfaatkan proses pembentukan koneksi TCP sehingga sumber daya sistem dapat terbebani oleh banyak permintaan koneksi yang tidak diselesaikan.
3. Application Layer Attack
Application layer attack menargetkan layanan pada lapisan aplikasi. Contohnya adalah HTTP flood yang mengirimkan banyak permintaan ke halaman atau endpoint tertentu.
Serangan ini dapat terlihat seperti aktivitas pengguna biasa. Karena itu, sistem membutuhkan analisis perilaku dan pemeriksaan konteks permintaan, bukan sekadar menghitung jumlah koneksi.
Cara Kerja Proteksi DDoS
Proteksi DDoS menggunakan beberapa mekanisme untuk membedakan lalu lintas normal dan aktivitas berbahaya. Sistem dapat bekerja pada lapisan jaringan maupun aplikasi.
Pemantauan Lalu Lintas Jaringan
Tahap pertama adalah memantau volume dan karakteristik lalu lintas yang masuk. Sistem mengamati perubahan jumlah koneksi, sumber permintaan, protokol, serta pola komunikasi.
Jika terjadi lonjakan yang tidak sesuai dengan kondisi normal, sistem dapat menandainya sebagai aktivitas mencurigakan. Selanjutnya, mekanisme mitigasi dapat dijalankan berdasarkan kebijakan yang telah ditentukan.
Penyaringan Paket Data
Penyaringan paket membantu mengidentifikasi lalu lintas yang tidak memenuhi aturan keamanan. Sistem dapat memeriksa alamat sumber, protokol, port, dan karakteristik paket tertentu.
Namun, penyaringan harus dirancang secara hati-hati. Aturan yang terlalu ketat dapat memblokir koneksi pengguna sah.
Rate Limiting
Rate limiting membatasi jumlah permintaan yang dapat dilakukan dalam periode tertentu. Mekanisme ini membantu mengurangi tekanan pada endpoint aplikasi.
Sebagai contoh, sistem dapat membatasi frekuensi permintaan autentikasi dari sumber tertentu. Pengaturan tersebut perlu mempertimbangkan pola penggunaan normal agar tidak mengganggu aktivitas yang sah.
Traffic Scrubbing
Traffic scrubbing merupakan proses membersihkan lalu lintas berbahaya sebelum diteruskan ke server tujuan. Penyedia layanan mitigasi dapat mengarahkan lalu lintas melalui pusat penyaringan khusus.
Setelah pemeriksaan, permintaan yang dianggap sah diteruskan ke infrastruktur utama. Sementara itu, lalu lintas yang memenuhi indikator serangan dapat dibuang.
Peran Proteksi DDoS dalam Stabilitas Platform
Penerapan proteksi DDoS membantu menjaga ketersediaan layanan digital. Sistem ini juga mendukung pengelolaan kapasitas infrastruktur ketika terjadi lonjakan lalu lintas.
Menjaga Ketersediaan Layanan
Serangan DDoS dapat menyebabkan server kesulitan merespons permintaan pengguna. Dengan mekanisme mitigasi, sebagian lalu lintas berbahaya dapat disaring sebelum membebani layanan utama.
Hal ini membantu mempertahankan akses terhadap layanan yang masih berfungsi. Namun, hasilnya tetap bergantung pada kapasitas dan cakupan perlindungan.
Mengurangi Beban Infrastruktur
Lalu lintas berlebihan dapat menghabiskan bandwidth, memori, dan kapasitas pemrosesan. Proteksi DDoS membantu mengurangi beban tersebut melalui penyaringan dan pembatasan permintaan.
Akan tetapi, load balancer saja tidak cukup untuk menghadapi seluruh jenis serangan DDoS.
Mendukung Pemantauan Keamanan
Data lalu lintas selama serangan dapat menjadi bahan evaluasi keamanan. Administrator dapat mengidentifikasi pola serangan, endpoint yang terdampak, dan efektivitas aturan mitigasi.
Informasi tersebut berguna untuk memperbaiki konfigurasi infrastruktur. Dengan demikian, organisasi dapat meningkatkan kesiapan menghadapi gangguan berikutnya.
Strategi Membangun Perlindungan DDoS
Proteksi DDoS yang efektif membutuhkan pendekatan berlapis. Pengembang tidak sebaiknya hanya mengandalkan satu perangkat atau layanan keamanan.
Beberapa strategi yang dapat diterapkan meliputi:
-
Menggunakan layanan mitigasi DDoS: Pilih penyedia yang memiliki kapasitas penyaringan sesuai kebutuhan infrastruktur.
-
Menerapkan CDN dan anycast: Distribusikan lalu lintas melalui jaringan yang lebih luas untuk membantu menyerap dan mengelola permintaan.
-
Mengatur rate limiting: Batasi permintaan berdasarkan karakteristik endpoint dan pola penggunaan.
-
Mengoptimalkan konfigurasi server: Atur kapasitas koneksi, timeout, dan penggunaan sumber daya secara tepat.
-
Membangun sistem monitoring: Pantau metrik jaringan, log aplikasi, dan kondisi server secara berkelanjutan.
-
Menyusun prosedur respons insiden: Tentukan langkah koordinasi ketika sistem mendeteksi serangan.
Selain itu, pengujian ketahanan perlu dilakukan secara terencana dan melalui lingkungan yang memiliki otorisasi. Evaluasi ini membantu memastikan mekanisme perlindungan bekerja sesuai kebutuhan.
Tantangan dalam Penerapan Proteksi DDoS
Salah satu tantangan utama adalah membedakan lonjakan pengguna yang sah dari lalu lintas serangan. Aktivitas normal dapat meningkat secara tiba-tiba akibat kampanye, pembaruan layanan, atau peristiwa tertentu.
Oleh sebab itu, sistem perlu menggunakan baseline lalu lintas dan analisis perilaku. Administrator juga harus mengevaluasi peringatan agar tidak terjadi pemblokiran berlebihan.
Tantangan lainnya adalah perubahan pola serangan. Metode serangan dapat berkembang sehingga aturan mitigasi perlu diperbarui secara berkala.
Kesimpulan
Proteksi DDoS merupakan komponen penting dalam menjaga ketersediaan infrastruktur platform permainan slot digital. Teknologi ini membantu mendeteksi dan mengurangi lalu lintas berbahaya melalui pemantauan, penyaringan paket, rate limiting, serta traffic scrubbing.
Namun, perlindungan yang optimal membutuhkan kombinasi teknologi, kapasitas infrastruktur, dan prosedur respons insiden. Dengan pendekatan berlapis, pengelola dapat meningkatkan ketahanan server sekaligus menjaga stabilitas layanan digital.


